Po ranljivosti PHP: do 190.000 varnostnih opozoril na dan in kaj to pomeni za vašo spletno stran
Konec oktobra smo opisali, kako smo ob kritičnih ranljivostih v programskem jeziku PHP v dveh dneh zaščitili več kot 500 spletnih strani, trgovin in aplikacij. Popravki so nameščeni, strani, trgovine in aplikacije so na novi infrastrukturi. Napadalci pa s tem niso odnehali. Od 21. oktobra naprej na naših strežnikih beležimo občutno več poskusov napadov kot pred tem.
Ker nas stranke sprašujejo, kaj se dogaja in ali so njihove strani varne, delimo z vami, kar vidimo v dnevnih poročilih: koliko je poskusov, kaj napadalci iščejo in kako skrbimo za varnost podatkov naših strank.
Kaj kažejo številke?
Vsako jutro prejmemo sistemsko varnostno poročilo, ki spremlja promet na naših strežnikih in samodejno ustavlja sumljive zahtevke. Pred razkritjem ranljivosti, 20. oktobra, je poročilo naštelo približno 5.000 varnostnih opozoril v 24 urah. Teden pozneje jih je bilo več kot 110.000, 3. novembra pa skoraj 193.000
Varnostna opozorila v 24 urah na Kabijevih strežnikih
| Datum | Varnostna opozorila v 24 urah | Različni napadalni naslovi IP | Blokirani naslovi v požarnem zidu |
|---|---|---|---|
| 20. 10. 2026 | 5.002 | ni podatka | 29.940 |
| 28. 10. 2026 | 110.974 | ni podatka | 30.658 |
| 1. 11. 2026 | 105.872 | 6.899 | 30.399 |
| 3. 11. 2026 | 192.789 | 9.272 | 33.722 |
| 5. 11. 2026 | 135.646 | 7.052 | 33.456 |
| 8. 11. 2026 | 42.367 | 8.167 | 35.560 |
Vidimo, da so se številke močno povečalo in ustavimo bistveno več sumljivih dejanj kot prej. Prav tako je naš požarni zid blokiral več IP naslovov: številka je naraslo iz 29.940 na 35.560 IP-jev.
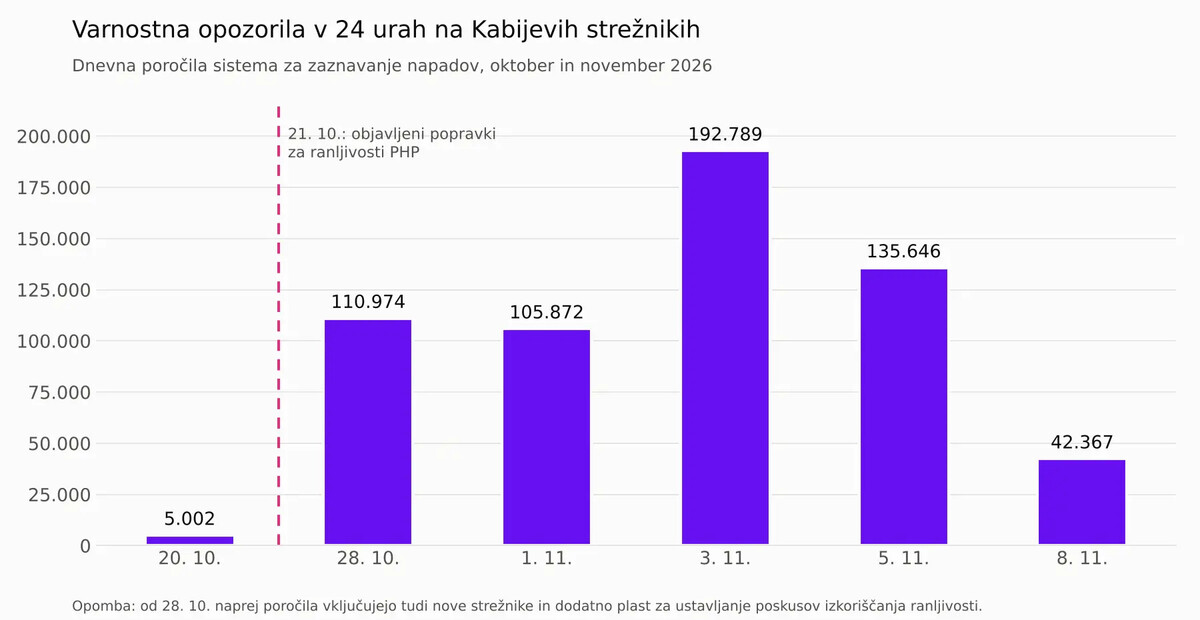
Opozoril zaradi agresivnih robotov je bilo 20. oktobra 3.178, v novembru pa jih je vsak dan okoli 13.000. Število opozoril iz dneva v dan močno niha. To je pri valovih napadov povsem običajno: ko napadalci dobijo nov seznam URL naslovov ali novo orodje, se promet za nekaj dni dvigne, nato pa spet upade.
Kaj napadalci iščejo?
Napadalci večinoma ne izbirajo posameznih podjetij. Njihovi programi samodejno pregledujejo na tisoče spletnih strani in na vsaki preizkusijo isti seznam slabosti. Ne preverjajo, na kakšni tehnologiji stran deluje. Poskusijo vse in upajo, da bo kje kaj odprto.
Kaj iščejo napadalci na spletnih straneh?
| Vrsta poskusa | Kaj napadalec želi | Kako se zaščitimo |
|---|---|---|
| Iskanje datotek z nastavitvami (.env) | Datoteko, v kateri so gesla za bazo podatkov, ključi za plačilne sisteme in dostopi do zunanjih storitev | Datoteke niso dostopne s spleta, zahtevke po njih zavrnemo in naslov blokiramo |
| Iskanje mape z izvorno kodo (.git) | Celotno kodo spletne strani, v kateri lahko poišče napake ali pozabljena gesla | Mape niso objavljene, poskuse samodejno ustavimo |
| Izkoriščanje znanih ranljivosti v priljubljenih ogrodjih | Obiti prijavo ali na strežniku zagnati svojo kodo | Zaščitna plast pred aplikacijo prepozna vzorec napada in ga ustavi, še preden pride do kode |
| Agresivni roboti | Hitro in množično prenesti vsebino strani, kar upočasni stran za prave obiskovalce | Omejimo število zahtevkov z enega naslova, vztrajne blokiramo |
| Iskanje skrbniških vmesnikov in ranljivih poti | Najti prijavno stran za zaledje in poskusiti z ugibanjem gesel | Sumljive poti ustavimo, naslove, ki ugibajo gesla, blokiramo |
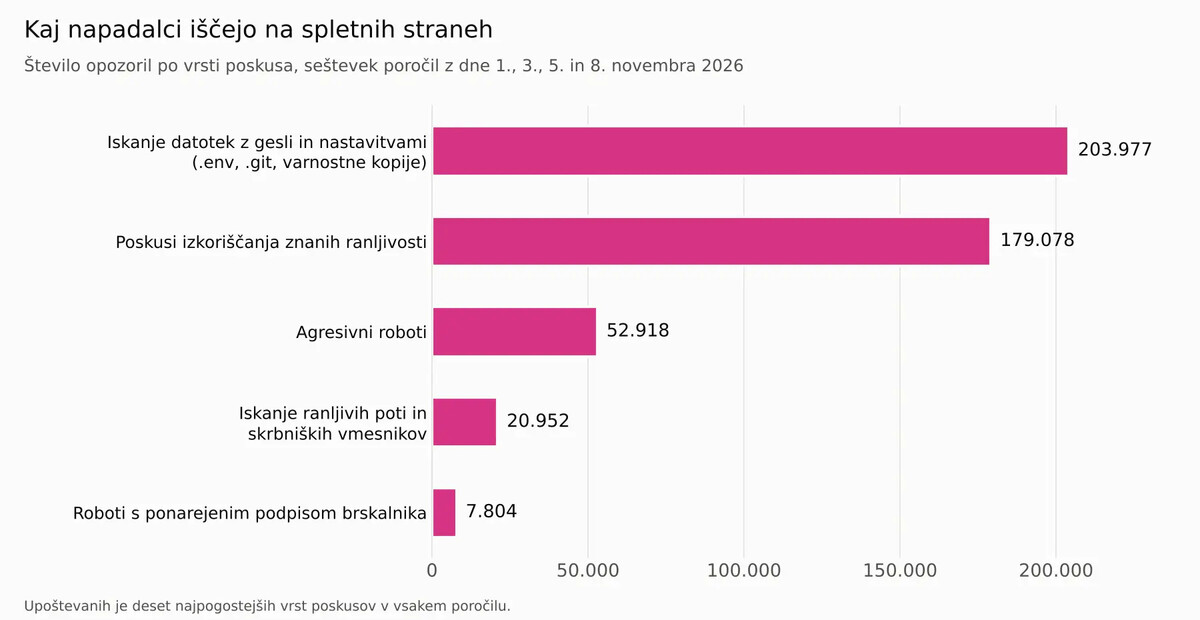
Največ poskusov se nanaša na datoteke z gesli in nastavitvami. Samo 3. novembra je 2.257 različnih IP naslovov poskušalo priti do takih datotek skoraj 109.000-krat. Drugi največji del so poskusi izkoriščanja znanih ranljivosti drugih knjižnic, ki so bile javno objavljene lani. Pri teh je različnih IP naslovov malo, le nekaj sto na dan, a so izjemno vztrajni: posamezen naslov poskušajo napasti tudi več kot stokrat
O tem, kako roboti obremenjujejo strežnike in zakaj se zato dražijo storitve vzdrževanja in gostovanja, smo pisali v člankih o tem, kako roboti z umetno inteligenco vplivajo na delovanje strani in o rasti stroškov gostovanja.
Zakaj je napadov po razkritju ranljivosti več?
Ko je ranljivost javno objavljena, napadalci vedo, kaj morajo iskati. V nekaj dneh (po navadi tudi v nekaj urah) se pojavijo orodja, ki jo samodejno preizkušajo ranljivost na vseh dosegljivih strežnikih. Kdor ni namestil popravka, je ranljiv. Kdor ga je, je še vedno tarča pregledovanja, ker napadalci ne vedo, kje so popravki že nameščeni.
Odprtih vrat je ta trenutek ogromno. Po podatkih, ki jih je zbral portal Si21, je bila teden dni po objavi popravkov posodobljena le tretjina od približno 9,5 milijona ranljivih strežnikov po svetu. Skoraj 80 odstotkov tistih, ki so ostali ranljivi, teče na starih različicah PHP, za katere uradnih popravkov ni. To je približno pet milijonov strežnikov, ki popravka ne bodo nikoli dobili. Napadalcem bodo ostali na voljo še dolgo, zato bo sama grožnja aktualna še kar nekaj časa.
Zato ne drži trditev, da je majhno podjetje premalo zanimivo za napadalce. Napadalec ne išče neposredno vašega podjetja. Išče znane ranljivosti v kodi in če jih najde, mu je vseeno, čigava je spletna stran. Posledica napda so:
- ukradeni podatki strank,
- prekinjeno poslovanje/ delovanje spletne strani,
- zloraba strežnika za pošiljanje neželene pošte,
- itd.
Kaj tak dogodek pomeni za ugled in poslovanje, smo opisali v članku zakaj je spletna varnost vprašanje poslovanja.
Kako ščitimo spletne strani, trgovine in aplikacije naših strank?
Zaščita je kompleksna in sestavljena iz večih plasti:
- Požarni zid z več desettisoči blokiranimi IP naslovi. Naslovi, ki so že napadali, ne pridejo več do nobene od naših strani.
- Skupni seznami znanih napadalcev. Naš sistem si izmenjuje podatke z mrežo drugih strežnikov. IP naslov iz katerega se je zgodil napad, sporočimo vsem ostalim strežnikom in ga tako ustavimo, še predno lahko poskusi pri nas.
- Lastna pravila, prilagojena našim rešitvam. Ker vzdržujemo in gostimo samo rešitve, ki smo jih razvili sami, natančno vemo, kakšen promet je normalen. Pravila za agresivne robote in zlonamerne poti smo napisali sami in jih sproti dopolnjujemo.
- Zaščita pred izkoriščanjem znanih ranljivosti. Poskuse napada ustavimo pred aplikacijo, tudi kadar ciljajo tehnologijo, ki je na strani sploh ni. Tako tudi nova ranljivost ne pomeni, da so vrata odprta, dokler ne namestimo popravka.
- Sprotne posodobitve. Plasti zaščite ne nadomestijo posodobitev, ampak jim dajo čas. Popravke nameščamo v okviru rednega vzdrževanja spletnih strani, ne šele takrat, ko je nujno.
Kaj lahko naredite sami?
Če vašo spletno stran vzdržujemo mi, vam ni treba ukrepati. Nekaj stvari pa je vedno v vaših rokah:
- Za dostop do zaledja uporabljajte močna gesla in vklopite dvofaktorsko preverjanje
- Ne delite enega uporabniškega računa med več zaposlenimi. Vsak naj ima svojega, da veste, kdo je kaj spremenil
- Ko zaposleni odide, mu takoj odvzemite dostop
- Če opazite kaj nenavadnega, na primer neznano vsebino ali nenaden padec obiska, nam to sporočite
Več splošnih nasvetov smo zbrali v članku, kako zaščititi svojo spletno stran.
Če vaše strani ne vzdržujemo mi
Svojemu ponudniku postavite nekaj preprostih vprašanj. Ali so bili popravki za ranljivosti PHP nameščeni in kdaj? Na kateri različici PHP teče vaša stran? Različica 7.4 je dobila zadnji uraden popravek. Je pa priporočljivo, da ga čimprej nadgradite, saj prvi uradni popravek splh ni bil planiral za različico nižjo od 8.2 (PHP skupnost je naknadno podprla različice 8.1, 8.0 in 7.4. Zavedati se morate, da je to izjema ne pravilo!).
V sklopu vzdrževanja je prehod znotraj iste veje programske kode vključen, za prehod na višjo pa so povezani dodatni stroški.
Ali so datoteke z nastavitvami in izvorno kodo nedostopne s spleta? Ali imate zaščito pred napadi? Ali ponudnik spremlja napade in vas obvesti, ko se kaj zgodi? Če na ta vprašanja ne dobite jasnih odgovorov, vam bo morda v pomoč naš zapis o tem, kako izbrati ponudnika spletnega gostovanja.
Varnost je pomemben del dobre spletne strani
V Kabiju izdelujemo spletne strani in spletne trgovine na lastni platformi, jih gostimo na lastni infrastrukturi in vzdržujemo sami. Zato se lahko na napade odzovemo takoj, ko so zaznani, ne v tednih. Varnost ni dodatek, ki ga naročnik doplača. Je del tega, kar pomeni kakovostna spletna stran.
Če želite, da za varnost in delovanje vaše spletne strani skrbimo mi, nas kontaktirajte. Skupaj bomo pogledali, kaj potrebujete, in se dogovorili, kako bi lahko sodelovali.
Priporočamo
Poglej več
Ali naj se umetna inteligenca uči na vaši vsebini? Google uvaja skupni signal v robots.txt
Več kot 500 spletnih strani zaščitenih pred kritičnima ranljivostma PHP